대전 동구 ‘글로벌 드림캠퍼스’ 개인정보 637명 대거 유출
공공형 외국어 교육시설 ‘동구 글로벌 드림캠퍼스’이름과 생년월일, 성별, 전화번호, 이메일,비밀번호 등 유출
정민준 기자입력 : 2026. 08. 26(수) 13:28


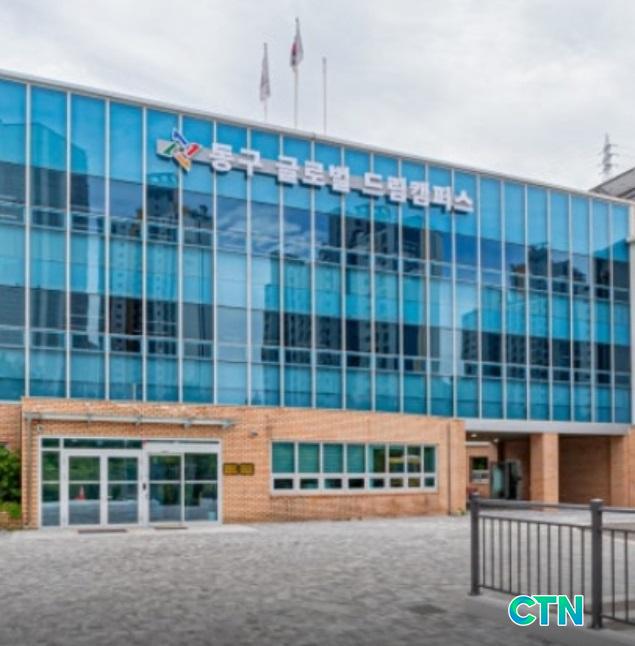
‘동구 글로벌 드림캠퍼스’/다음 맵 갈무리ⓒ정민준 기자
[대전/CTN]정민준 기자ㅣ대전 동구가 운영하는 공공형 외국어 교육시설 ‘동구 글로벌 드림캠퍼스’에서 학생과 학부모 등 637명의 개인정보가 유출된 사실이 확인되면서 공공 교육시설의 개인정보 관리·감독 체계에 구멍이 뚫린 것 아니냐는 지적이 나온다.
동구가 25일 공개한 개인정보 유출 사고 보고에 따르면, 글로벌 드림캠퍼스 수탁기관인 (주)정상제이엘에스의 온라인 교육·서비스 시스템에서 지난 17일 오후 9시 38분부터 18일 오전 6시 33분 사이 비정상적인 접근과 무단 조회 시도가 발생했다.
동구는 다음 날인 18일 오전 10시께 개인정보 유출 사실을 인지했다.
현재까지 파악된 피해자는 학생 420명과 학부모 217명 등 총 637명이다. 학생 가운데는 재원생 273명, 비재원생 147명이 포함된 것으로 확인됐다.
실제 이름과 생년월일, 성별, 전화번호, 이메일, 주소를 비롯해 학교·학년, 회원번호, 아이디, 암호화된 비밀번호 등이 포함됐다. 주민등록번호는 수집·관리 대상이 아니었던 것으로 파악됐지만, 학생과 학부모의 신상정보와 연락처, 학교 관련 정보가 함께 노출됐다는 점에서 2차 피해 가능성이 우려된다.
특히 전체 학생 가운데 상당수가 피해 대상에 포함된 것으로 알려지면서 공공형 교육시설의 개인정보 관리가 과연 적정하게 이뤄졌는지 따져봐야 한다는 목소리가 커지고 있다.
(주)정상제이엘에스는 사고 발생 이후 접근경로를 차단하고 보안조치를 완료했으며, 21일 홈페이지 공지와 개별 통지를 마쳤다. 한국인터넷진흥원과 개인정보보호위원회에 신고하고 수사기관에 수사를 의뢰한 상태다.
동구는 이번 사고가 동구청 내부 전산망이나 캠퍼스 시설에 대한 직접적인 침입이 아니라 위탁운영기관의 회원관리 및 온라인 서비스 환경을 통한 개인정보 노출이라는 설명이다.
‘글로벌 드림캠퍼스’ 는 누가 어떤 방식으로 개인정보에 접근했는지, 비정상 접근을 조기에 차단하지 못했는지, 수탁기관에 대한 동구의 사전 보안점검은 제대로 이뤄졌는지, 위탁계약상 개인정보 보호 의무와 관리·감독 규정은 실효성을 갖추고 있었는지를 공개적으로 밝혀야 한다는 지적이다,
동구가 이번 사고를 단순한 수탁기관의 보안사고로 봉합할지, 아니면 공공 교육시설의 개인정보 관리체계 전반을 수술대에 올릴지 주목된다.
 |
정민준 기자 jil3679@hanmail.net
정민준 기자 입니다. |